okx欧易怎么确认下载的是官方 App,而不是假冒软件?
作者:互联网 时间: 2026-10-10 13:18:54
确认下载的是 okx 欧易官方 App,要先追溯下载来源,再核对官方下载页对应的商店条目或安装文件;已经装好但来源不明时,应暂停登录和转账,通过独立打开的官网重新核查。图标相同、界面相似、评分很高,甚至能够显示行情,都不足以证明软件真实。核对时可按“入口、下载记录、应用信息、异常行为”四个环节逐项检查。
一、先确认下载入口,再看软件外观
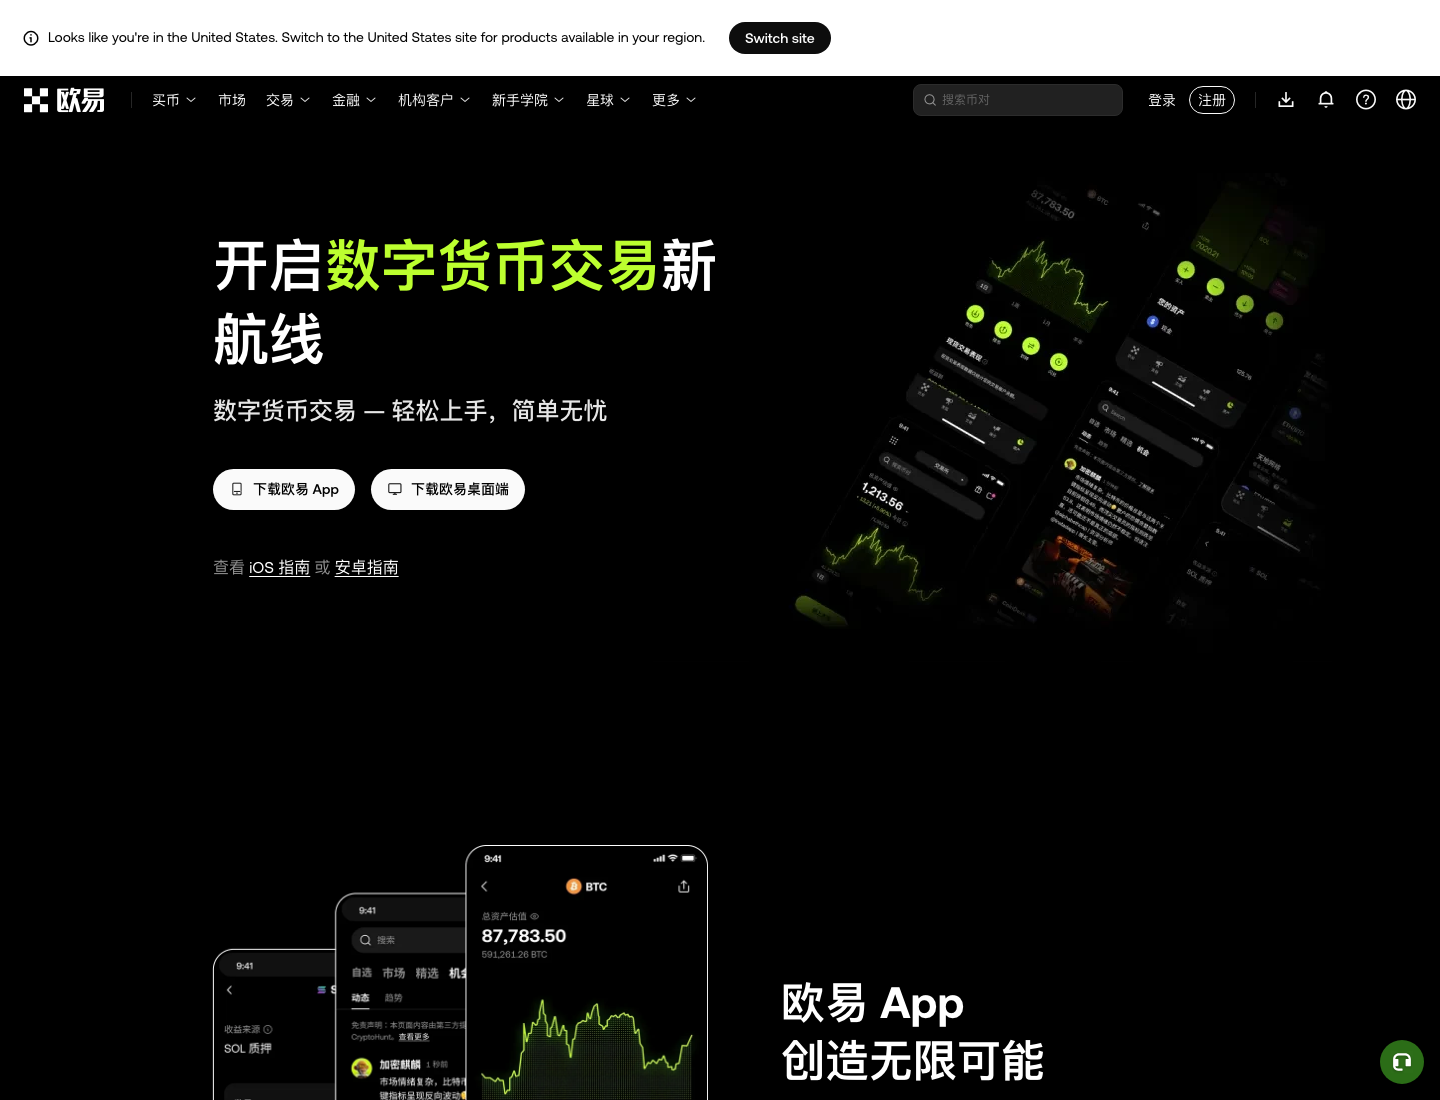
较稳妥的起点是此前独立核实并保存的官网书签,再从站内进入下载页面。如果没有可信入口,先核对官方公开资料中的完整域名;在入口身份还不清楚时,不输入账号信息,也不急着安装。搜索结果的靠前位置、广告标记旁的品牌名称,以及别人转发的二维码,都不能代替这一步。
打开页面后,查看浏览器地址栏,而不是只看页面上的欧易标志。品牌字母被替换、域名后缀不同、品牌名称夹在一长串无关文字里,都值得警惕。网页出现连接加密标记,只说明连接具有相应的加密保护,不能据此认定经营者就是欧易。
下载过程中如果跳转到应用商店,核对最终打开的条目;如果取得安装文件,保留浏览器下载记录,确认它由刚才核实过的官方页面发起。文件分发地址可能与网页地址不同,不能仅凭这一点判假,但也不要接受陌生人另行发送的“同款安装包”。无法解释的跳转应先停止,交由官方客服核实。
二、安卓与 iPhone 分别怎么核对?
安卓:核对文件来路,不凭名称作判断
- 从已核实的官方下载页选择当前可用的安卓渠道。若页面引导至 Google Play,核对由该入口打开的具体应用条目;若提供直接下载,则核对本次下载记录。
- 查看手机设置中的应用信息,并与官方当前条目交叉比对。名称、图标、版本号和包名都属于辅助线索,不能单独证明安装文件未经替换。
- 安装或更新时出现冲突、来源不明或安全告警,先停止操作。更新失败也可能与系统兼容性有关,不能仅据此断定是假软件,更不要按陌生人的指示关闭系统防护。
- 旧文件来路不清楚时,不在其中试输密码。先核查账号与设备风险,再按官方当前指引处理安装问题。
iPhone:从官方下载页核对 App Store 条目
沿官方页面当前提供的入口进入 App Store,核对应用名称、开发者或销售商信息,以及开发者网站等资料能否与官方信息对应。不同地区的条目、展示名称和可用产品可能不同,不宜把旧教程中的某个名称或截图当作长期有效的唯一标准。
对方声称必须安装来历不明的描述文件、信任陌生企业开发者,或使用其提供的共享账号,才能得到“官方专用版”,应暂停操作并另行核实。商店暂时搜不到应用,也不构成接受陌生安装入口的理由。下载、登录及产品开放范围,以页面当前提示和所在地规则为准。
三、官方渠道验证应该怎么用?
从独立打开的欧易官网进入“用户支持”,找到“官方渠道验证”,按页面支持的类型选择网站、邮箱或其他渠道,再填写实际需要核对的信息。网址应取自浏览器真正打开的地址,邮箱应查看发件人详情中的完整地址,社交账号应核对实际账号标识,不能只看昵称或个人简介。
不要直接打开陌生人提供的“验证中心”,也不要只接受对方发来的验证成功截图。假页面同样能显示成功提示;对方还可能提供一个真实的官方地址让你查询,却用另一个地址发送安装文件。查询对象必须与实际接触到的对象一致。
渠道验证通过,只能为所查渠道的身份提供依据,不能替手机上的 App 做完整验真。它不会自动检查已安装程序、替换过的文件或设备状态。即便某个邮箱属于官方,也仍需检查具体邮件是否异常,不能把查询结果延伸为对附件和下载链接的认可。
四、这些现象不能证明 App 是真的
- 图标与官网一样:名称、图标和页面布局都可能被仿制。
- 行情实时变化:公开行情可以被其他程序展示,价格正常不等于程序真实。
- 评分高、评价多:这些信息无法替代下载来源及官方条目的核对。
- 版本号看起来很新:显示的版本文字不是真实性证明,不同渠道的更新节奏也可能不同。
- 能够登录或显示余额:假页面可能收集登录资料,也可能展示编造的账户数据。不要通过转入少量资产或尝试提取来“测试真假”。
正常应用也可能因系统版本、网络或服务状态出现故障。因此,卡顿、闪退、页面不同不能直接判假;反过来,运行顺畅同样不能直接判真。判断应回到来源与实际下载过程。
五、确认来源后,再完善账号保护
完成入口与下载核对后,在官方当前界面的安全设置中启用适合自己的身份验证方式,并定期查看登录设备与授权应用。可设置防钓鱼码,用于辅助辨认平台邮件;没有预期标识或出现异常要求时,另行联系官方客服核实。
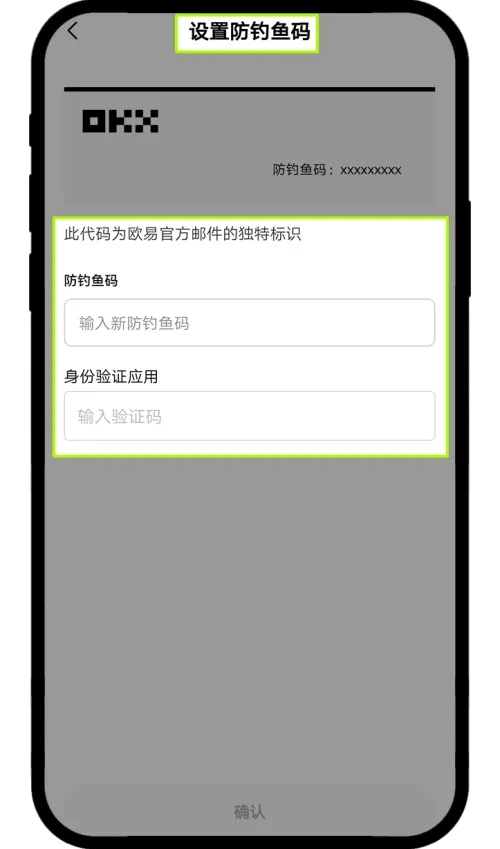
防钓鱼码用于邮件辨识,不能证明安装包真实;看到正确的码,也不能忽略邮件中的异常指令。客服索要登录密码、短信验证码、助记词或私钥,要求开启远程控制、共享含敏感信息的屏幕,或先转账才能验证软件,都属于应立即停止配合的危险信号。
六、已经安装了可疑软件,怎么处理?
尚未输入资料:停止使用,不再授权,也不要在其中登录。保留安装来源、文件名称及异常页面等必要记录,记录时避开验证码和其他私密内容;随后卸载可疑程序,检查系统权限、未知设备管理配置和安全扫描结果。
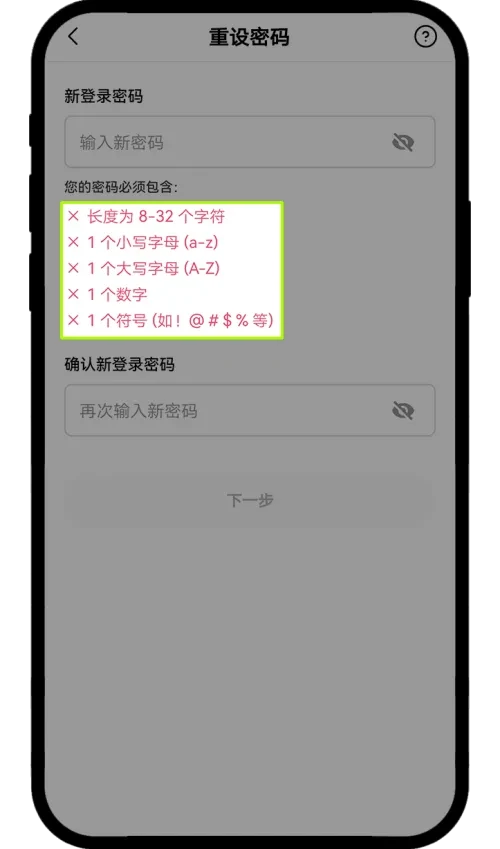
已经输入密码或验证码:按资料可能泄露处理。在另一台可信设备上独立进入官方服务,尽快修改登录密码,检查并移除陌生登录设备及可疑应用授权,核查安全设置是否被改动。相同密码若还用于其他服务,也应分别更换。
发现非本人操作或资产异常:通过独立核实的官方客服入口寻求帮助,按官方流程评估冻结账号等措施,并保存相关时间、订单与沟通记录。不要向主动联系你、声称付费即可追回资产的人继续转账。
如果已泄露助记词或私钥,仅修改平台登录密码无法消除相应链上资产的风险。应在可信设备上寻求可靠的安全处置帮助,停止使用已暴露的凭据。卸载软件也不会撤回此前泄露的信息,不能把“已卸载”理解为后续问题已经处理完毕。
下载前的最后核对
逐项确认:入口是否独立核实,文件或商店条目是否由该入口取得,渠道验证对象是否与实际对象一致,是否存在索取秘密信息或转账验真的要求。任何一项仍说不清楚,先暂停使用。确认官方来源与加强设备、账号保护需要同时进行,不能依靠一个图标或一张成功截图完成判断。
相关资讯
-
- OKX身份认证为什么失败?证件、人脸与账号原因解析
- 2026-09-21
-
- okx官网入口华语通道最新中文备用网址:快速安全访问欧易官方平台
- 2026-08-06
-
- 虚拟币交易平台app下载如何避开假冒软件?认准官方渠道下载与验真教程
- 2026-08-06
-
- okx交易所官网华语通道中文用户专属:安全快速访问欧易官网备用网址
- 2026-08-06
-
- 欧易OKX交易所实名认证(KYC)超详细图文教程
- 2026-03-10
-
- OKX中文入口最新地址 - 欧易交易所APP下载注册保姆级教程
- 2026-03-10
推荐专题
更多最新游戏
更多-
- 我竟然是姐姐的监护人手游
- 2024-12-02 8.1 分
-
- 三国战纪 (版本. 117) kov.zip
- 2021-06-17 7 分
-
- 三国霸略
- 2021-08-04 4 分
-
- 脑袋晕乎乎的忍耐辅助应用程序2安卓
- 2021-09-12 8.9 分
-
- 赘婿的复仇无限金币
- 2024-08-25 6 分