币安App官网直下安全吗?官方渠道核验方法
作者:互联网 时间: 2026-10-30 13:05:32
从经过核验的 Binance 下载页面直接获取 App,通常比搜索引擎、网盘或聊天群中的安装包更可靠,但“官网直下”仍不能只凭页面 Logo 或按钮文字判断安全。下载前应核对最终主域名和跳转目标,安装时确认设备系统、应用标识与权限请求,安装后再检查版本和登录行为;任何要求提供验证码、私钥、助记词或远程控制的下载流程都应立即停止。
“官网直下”是什么意思
官网直下通常指用户从 Binance 已确认的下载页面选择 Android、iOS 或电脑版本,再进入相应安装渠道。Android 可能提供安装包下载,iPhone 通常跳转至所在地可用的 App Store 页面,桌面端则按系统选择 Windows 或 macOS 版本。
需要注意,下载按钮显示在“像官网”的页面上,并不等于文件来源已经可信。仿冒网站可以复制页面布局、Logo、二维码和版本号,所以判断重点应放在最终域名、下载目标、系统提示和安装后的应用行为上。
币安 App 官网直下安全吗
结论是:在域名、跳转和安装目标都经过核验的前提下,官网直下属于合理获取方式;如果入口来自搜索广告、短信、群聊、短网址或陌生二维码,就不能因为页面写着“官方下载”而直接安装。
相对安全的情况:用户从已经保存或手动确认的 Binance 页面进入下载区,页面展示的设备版本与当前系统一致,下载过程没有跳到陌生主域名,也没有要求输入账户密码或验证码才能取得安装包。
高风险的情况:页面使用倒计时催促安装,文件由网盘或个人聊天账号发送,安装后要求授予短信、通讯录、辅助功能或远程控制权限,或者打开后出现与正常登录无关的充值地址和资金转移提示。
先确认下载页面,而不是先点按钮
第 1 步:核对浏览器地址栏。查看完整地址和最终主域名,警惕字母增减、相似字符、额外后缀和很长的子域名。品牌名称出现在路径或页面标题中,并不能证明网站归属。
第 2 步:观察是否发生异常重定向。正常下载可能根据语言、地区和设备跳转,但最终页面应与用户刚才选择的动作一致。如果连续经过多个陌生地址、突然打开广告页或要求登录网盘,应关闭页面重新核验。
第 3 步:不要把 HTTPS 当成唯一证明。小锁图标只表示浏览器与当前网站之间的连接经过加密,仿冒网站同样可以使用有效证书。域名、来源和页面行为必须一起检查。
第 4 步:避免搜索结果中的仿冒入口。搜索广告和聚合下载站可能使用“官网”“最新版”“高速下载”等字样。更稳妥的方法是保存已经核验的下载页书签,后续从书签或已安装的官方 App 检查更新。
Binance 下载页面通常提供哪些版本
Binance 下载页面会根据当前地区和设备展示可用版本,通常包括 Android、iOS 和桌面端,并可能列出版本信息、版本历史或验证器下载区域。页面内容会随产品和地区调整,不能把旧截图中的版本号当作长期固定标准。
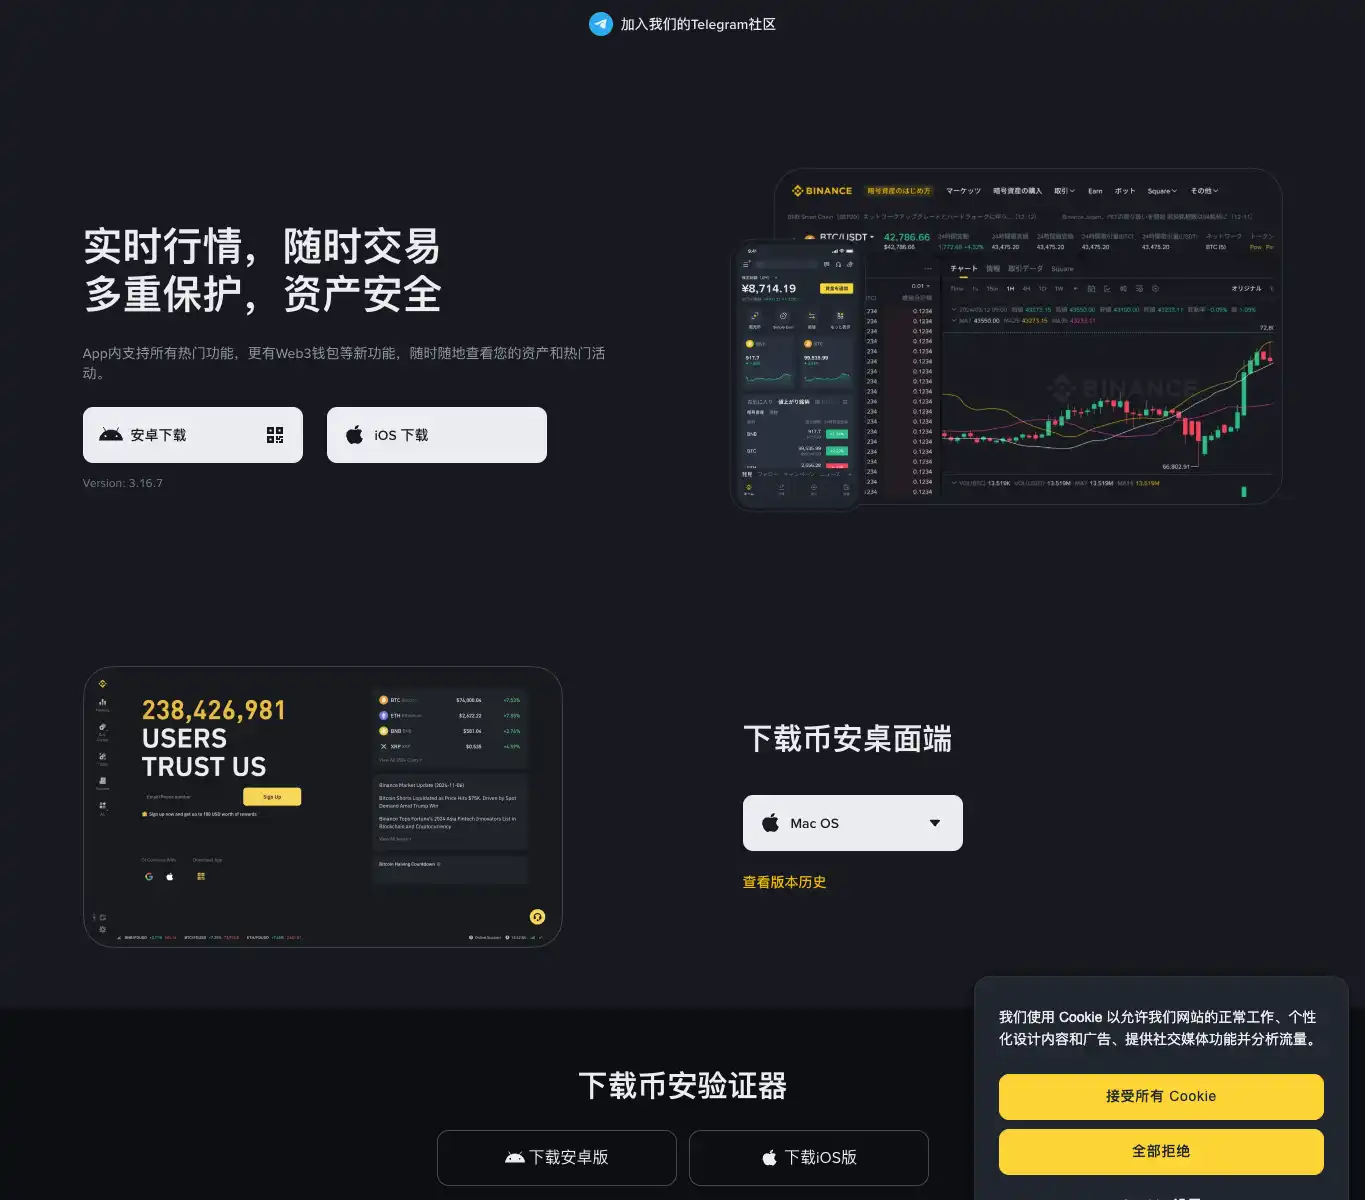
选择版本时,先确认当前设备是 Android、iPhone、Windows 还是 macOS,再看页面提供的目标。不要在手机上下载桌面安装包,也不要把 Binance 验证器误认为交易 App;两者用途不同,安装后显示的功能也不同。
便捷下载入口怎么使用
普通网络环境直接打开国际站时,可能出现连接超时、页面加载不完整或下载按钮无法显示。反复搜索“币安安装包”容易进入第三方聚合站,本站提供的便捷下载入口可以减少重复搜索和刷新页面的步骤,帮助用户更快找到与设备对应的下载位置。
便捷入口解决的是访问和查找问题,不代表可以省略安全核验。进入后仍要确认品牌页面、最终域名、设备系统和下载目标,不要安装页面额外推荐的插件、加速器或远程工具。
币安安装下载
App 下载:
安装前应关闭与当前任务无关的页面,核对文件确实来自刚才选择的渠道。若下载后文件名称、应用图标或安装目标与页面描述不一致,应删除文件并重新检查来源,而不是尝试“先装上看看”。
Android 安装包如何核验
Android 允许从浏览器或文件管理器安装应用,因此来源核验尤其重要。系统出现“未知来源”“外部应用”或风险提示,不一定能单独证明安装包恶意,也不能反过来证明文件安全;用户必须先确认文件来自可信下载流程,再决定是否继续。
检查下载来源:回到浏览器下载记录,确认文件由刚才核验的页面触发,而不是广告弹窗、网盘中转或即时通讯工具自动下载。
检查安装对象:系统安装确认页应显示与 Binance App 相符的应用名称和图标。如果提示安装另一个名称的“安全组件”“更新器”或“交易助手”,不要继续。
控制未知来源权限:只对本次使用的浏览器或文件管理器开放必要安装权限,安装完成后可关闭该权限。不要为了一个安装包长期允许所有来源安装应用。
关注权限请求:相机可用于扫码或身份认证,通知可用于消息提醒,但通讯录、短信读取、辅助功能和远程控制等高风险权限不应在没有明确用途时随意授权。
不要只看文件名和大小:攻击者可以复制文件名、图标和版本号,安装包大小也会随版本变化。它们只能作为异常线索,不能替代来源和应用身份核验。
iPhone 下载时如何核验 App Store 页面
iPhone 通常通过所在地可用的 App Store 获取应用。进入商店页面后,应核对应用名称、开发者信息、图标和页面功能描述,避免把地区版、仿冒工具或其他同名应用当作全球版 Binance App。
应用能否显示会受到 Apple 账号地区和当地服务规则影响。不要购买或借用陌生人的共享 Apple 账号,也不要在第三方网页输入 Apple ID 密码。共享账号可能带来设备锁定、隐私泄露和后续无法更新等问题。
若商店页面与下载页跳转结果不一致,或页面要求先安装描述文件、企业证书和设备管理配置,应停止操作。正常的 App Store 安装不需要通过聊天工具接收配置文件。
如何使用 Binance 官方验证渠道
Binance 官方验证渠道可以查询网址、邮箱、电话号码、Telegram 或社交账号是否属于经过验证的渠道。收到可疑下载链接时,可以先复制完整地址进行查询,无需在可疑页面输入账户信息。
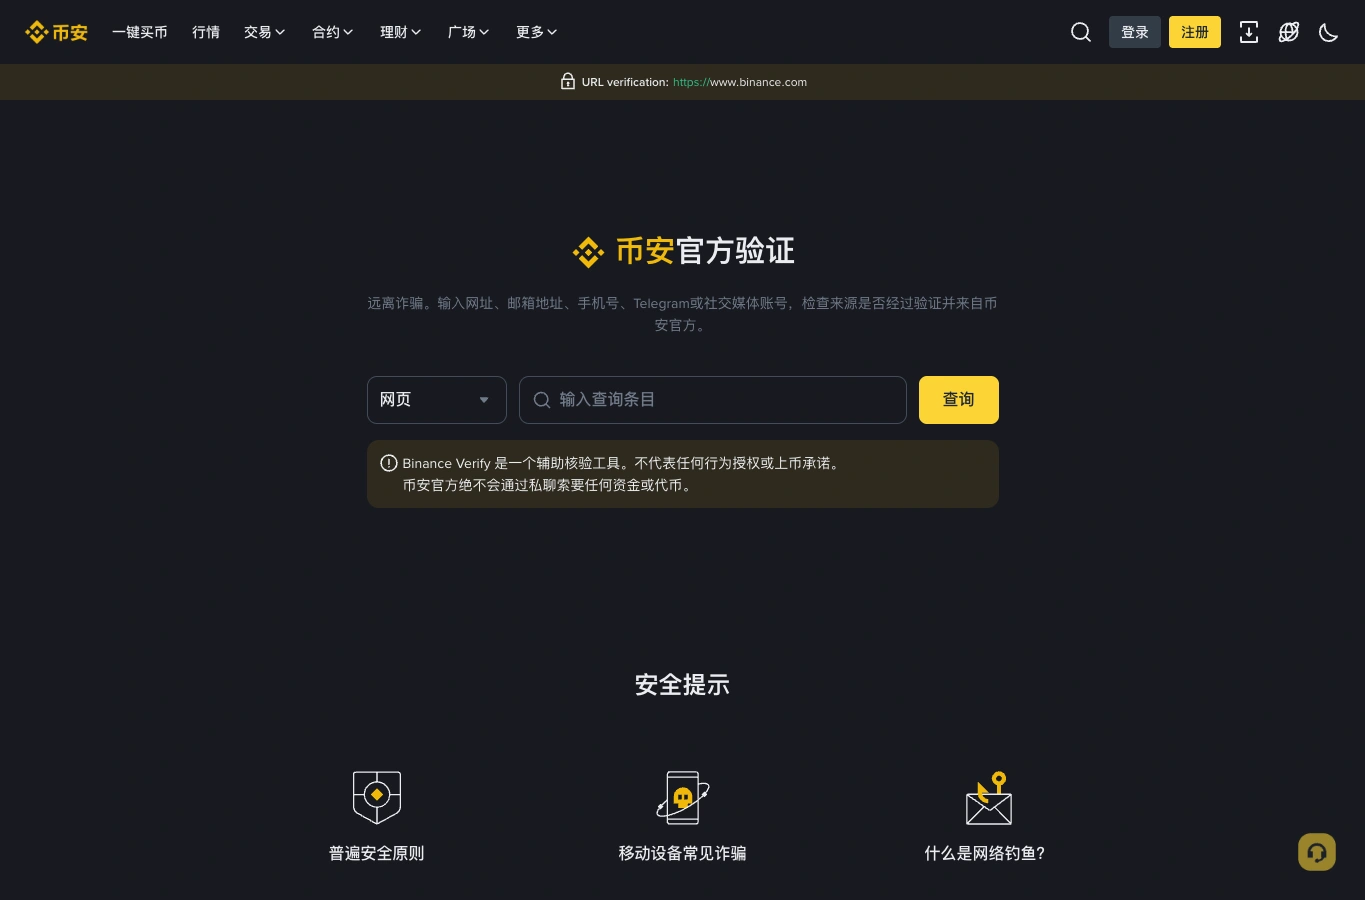
第 1 步:从可信入口打开验证工具。不要点击可疑下载站内部的“官方验证”按钮,因为仿冒页面也能制作假的查询结果。
第 2 步:输入完整网址。保留协议、子域名、路径和可疑后缀,避免只输入品牌名称。查询对象应是实际落地或下载页面,而不是搜索结果中的标题文字。
第 3 步:结合实际行为判断。验证工具是辅助核验手段,不代表任何联系人有权索要验证码、要求转账或远程控制设备。即使某个渠道显示通过,也要继续核对当前页面和请求内容。
安装后如何做二次检查
检查首次启动行为。正常 App 会引导用户选择登录、注册或浏览相关功能,不应要求先向某个地址充值才能解锁,也不会索要钱包私钥或助记词来验证交易所账户。
检查版本与更新入口。在设置或关于页面查看版本信息,并使用应用内部的检查更新功能。不要接受弹窗跳到网盘下载所谓“专用更新包”。
检查设备和账户活动。登录后查看已登录设备和安全通知。如果出现陌生设备、未知地点或自己没有发起的安全设置变更,应立即移除设备、修改密码并联系官方支持。
先完成安全设置。启用身份验证器、通行密钥或其他可用的双重身份验证方式,并根据需要配置提现地址白名单。验证码只用于本人正在执行且用途明确的操作。
这些“官方版”说法不可信
“客服私发专用安装包”。陌生人通过私聊发送文件,并声称能解除风控或恢复账户,是常见危险信号。账户问题应通过 App 内客服或已核验的帮助中心处理。
“安装后关闭所有安全防护”。部分系统确实会提示外部来源安装风险,但安全处理应限定在当前可信文件和必要权限内,不应长期关闭设备防护或安装未知证书。
“旧版更稳定,永远不用更新”。旧版可能缺少安全修复或无法兼容新验证流程。版本历史不等于长期支持,也不是从第三方网站下载旧包的理由。
“高仿界面就是官方”。仿冒 App 可以复制首页、行情和登录页。判断应用身份必须回到下载来源、商店开发者、系统安装信息和账户行为。
怀疑已经安装了假 App 怎么办
立即停止登录和转账。不要继续输入密码、验证码、API 密钥、私钥或助记词,也不要使用该 App 显示的充值和提现地址。
换用可信设备保护账户。通过已核验的官网或可信 App 修改密码,移除陌生设备,检查 API 密钥、提现地址和安全设置。若验证码或通行密钥可能泄露,应按官方流程重置。
保留必要证据后卸载。记录安装来源、文件名称、页面地址、权限和异常提示,再删除可疑 App 与安装包。随后使用可信安全工具扫描设备,必要时恢复系统。
联系官方客服核验。Binance 在怀疑用户安装了仿冒或恶意 Android App 时,可能通过客服流程要求提供安装包用于安全分析。此类操作应只在已经确认的官方客服会话中进行,不要把文件和账户信息发给站外联系人。
常见问题
官网直接下载 APK 一定没有风险吗?不能使用“一定”来判断。只有下载页面、最终域名、文件来源和安装行为都经过核验,风险才会显著降低。
Android 提示未知来源,是否说明安装包是假的?不一定。这是系统对商店外安装行为的安全提醒,但用户仍需先确认下载来源,不能因为提示常见就忽略异常。
搜索到的“高速下载站”可以使用吗?不建议。第三方站点可能重新打包、附加下载器或长期保留旧版本,来源无法核实时不要安装。
应用图标和版本号完全一致,可以证明安全吗?不可以。图标、名称和版本号都能被复制,应结合下载来源、商店开发者和安装后的权限与行为判断。
Binance Verify 显示通过,就能接受对方远程操作吗?不能。验证结果只辅助确认渠道身份,不授权任何人索要验证码、远程控制设备或要求转账。
总结
币安 App 官网直下是否安全,取决于下载链路是否真实可信,而不是页面有没有“官方”二字。下载前核对最终域名和跳转目标,Android 重点检查安装来源、应用对象和权限,iPhone 重点核对 App Store 开发者与地区版本;必要时使用 Binance 官方验证渠道复核完整网址。安装后若出现异常权限、陌生充值地址或远程控制要求,应立即停止使用并保护账户。